KI datenschutzkonform nutzen: die häufigsten Probleme und wie Sie sie lösen
Künstliche Intelligenz spart Zeit – aber wohin fließen Ihre Daten? Wir zeigen die typischen Datenschutz-Stolpersteine beim KI-Einsatz im Unternehmen und praxistaugliche Lösungen bis hin zu On-Premise.
 Have a nice day11 Min. Lesezeit
KI-Werkzeuge sind schnell geöffnet: ein Textfeld, eine Frage, eine Antwort in Sekunden. Doch sobald Kundendaten, Angebote oder interne Dokumente in ein solches Feld wandern, verlässt Ihr Wissen das Unternehmen – und landet auf Servern, über die Sie keine Kontrolle haben. Dieser Beitrag zeigt Ihnen die typischen Datenschutz-Probleme beim KI-Einsatz und wie Sie KI datenschutzkonform nutzen, ohne auf den Nutzen zu verzichten.
Warum Datenschutz bei KI plötzlich zum Thema wird
Solange Sie eine Suchmaschine nutzen, geben Sie meist nur Stichworte ein. Bei einem KI-Chat ist das anders: Man beschreibt einen ganzen Sachverhalt, fügt eine E-Mail ein, lädt ein Angebot hoch oder lässt einen Vertrag zusammenfassen. Genau dabei entstehen die Probleme, denn diese Eingaben enthalten fast immer personenbezogene Daten – Namen, Adressen, Diagnosen, Gehälter, Auftragsdetails.
Nach der DSGVO dürfen solche Daten nicht einfach an einen beliebigen Dienstleister weitergegeben werden. Sobald ein externer KI-Anbieter Ihre Eingaben verarbeitet, handelt er als Auftragsverarbeiter. Und ein Auftragsverarbeiter braucht eine vertragliche Grundlage. Fehlt sie, verarbeiten Sie personenbezogene Daten ohne Rechtsgrundlage – unabhängig davon, wie nützlich das Ergebnis war.
Hinzu kommt ein zweiter, oft übersehener Punkt: Viele KI-Dienste behalten sich in den Nutzungsbedingungen vor, die Eingaben zur Verbesserung ihrer Modelle weiterzuverwenden. Was Sie heute in ein Textfeld schreiben, wird dann Teil eines Trainingsdatensatzes – und lässt sich im Nachhinein kaum noch zurückholen. Genau deshalb reicht es nicht, nur auf die Funktion zu schauen; entscheidend ist immer auch, was der Anbieter mit Ihren Daten tun darf.
Die häufigsten Datenschutz-Probleme in der Praxis
Bevor wir zu den Lösungen kommen, lohnt sich der ehrliche Blick auf die Stolpersteine, die uns in Gesprächen mit Betrieben immer wieder begegnen. Die meisten davon entstehen nicht aus bösem Willen, sondern aus Bequemlichkeit – die kostenlose Version ist eben sofort da.
- Consumer-Konten ohne Vertrag: Mitarbeitende nutzen private KI-Accounts für dienstliche Aufgaben. Es gibt keinen AV-Vertrag, und die Eingaben dürfen laut Nutzungsbedingungen oft zum Training verwendet werden.
- Schatten-KI: Niemand weiß, welche Tools im Betrieb tatsächlich im Einsatz sind. Ohne Übersicht lässt sich Datenschutz nicht steuern.
- Übertragung sensibler Daten: Gesundheitsdaten, Personalakten oder Mandanteninformationen werden in einen Chat kopiert – genau die Kategorien, die besonders geschützt sind.
- Datenexport in Drittländer: Viele Dienste verarbeiten auf Servern außerhalb der EU. Das ist nicht automatisch verboten, erfordert aber zusätzliche Garantien.
- Keine Löschkonzepte: Was mit den eingegebenen Daten passiert, wie lange sie gespeichert bleiben und ob sie sich löschen lassen, ist oft unklar.
- Keine interne Regel: Es gibt keine Richtlinie, was in KI-Tools eingegeben werden darf und was nicht – jeder entscheidet selbst.
Darf man ChatGPT und Co. im Unternehmen überhaupt nutzen?
Die kurze Antwort: Ja, aber mit den richtigen Rahmenbedingungen. Ein KI-Chat ist kein verbotenes Werkzeug – entscheidend ist, in welcher Version und mit welchen Daten Sie ihn einsetzen. Die häufigste Frage in Betrieben lautet nicht ohne Grund „darf man ChatGPT im Unternehmen nutzen“, und die Antwort hängt fast immer an drei Punkten.
- Welche Version? Kostenlose Consumer-Konten sind für personenbezogene Unternehmensdaten meist ungeeignet. Business- oder Enterprise-Versionen bieten AV-Vertrag, oft EU-Datenverarbeitung und ein Opt-out vom Training.
- Welche Daten? Für allgemeine Texte, Ideen und öffentlich bekannte Informationen ist das Risiko gering. Sobald Namen, Kundendaten oder Verträge im Spiel sind, steigen die Anforderungen deutlich.
- Welche Regeln? Ohne eine interne Richtlinie, die klarstellt, was eingegeben werden darf, bleibt jede technische Absicherung Stückwerk.
Drei Wege, KI datenschutzkonform zu nutzen
Es gibt nicht die eine Lösung, sondern drei sinnvolle Stufen – je nachdem, wie sensibel Ihre Daten sind und wie viel Kontrolle Sie brauchen. Die folgende Übersicht hilft bei der ersten Einordnung.
| Ansatz | Passt für | Datenschutz-Niveau |
|---|---|---|
| Business-Version mit AV-Vertrag | Allgemeine Texte, Marketing, interne Entwürfe | Gut – bei EU-Verarbeitung und Training-Opt-out |
| EU-gehostete Lösung / API | Kundendaten, Angebote, wiederkehrende Prozesse | Hoch – Datenverarbeitung bleibt in der EU |
| On-Premise / eigene Infrastruktur | Gesundheits-, Personal-, Mandantendaten | Sehr hoch – Daten verlassen das Haus nicht |
Für viele Betriebe ist eine Kombination sinnvoll: eine abgesicherte Business-Version für den Alltag und eine On-Premise-Lösung für die wirklich sensiblen Bereiche. Welche Stufe für Sie passt, klären wir gern in einer KI-Beratung.
Stufe 1: Die abgesicherte Business-Version
Für den größten Teil der täglichen KI-Nutzung – Texte formulieren, Zusammenfassungen erstellen, Ideen entwickeln – reicht eine geschäftliche Version des jeweiligen Dienstes. Der entscheidende Unterschied zur Gratis-Variante liegt in den Vertragsbedingungen, nicht in der Technik.
Achten Sie beim Anbieter auf drei Punkte: einen Auftragsverarbeitungsvertrag (AV-Vertrag), die Zusage, dass Ihre Eingaben nicht zum Training verwendet werden, und möglichst eine Datenverarbeitung innerhalb der EU. Sind diese Bedingungen erfüllt, können Sie viele Aufgaben rechtssicher erledigen – solange Sie besonders sensible Datenkategorien weiterhin außen vor lassen.
Stufe 2 und 3: EU-Hosting und On-Premise
Sobald es um Kundendaten in großem Umfang, um wiederkehrende automatisierte Prozesse oder um besonders schützenswerte Informationen geht, reicht die Business-Version nicht mehr aus. Hier kommen zwei Ansätze ins Spiel, die deutlich mehr Kontrolle geben.
Bei einer EU-gehosteten Lösung läuft das KI-Modell über Anbieter, die die Verarbeitung nachweislich innerhalb der Europäischen Union durchführen. Ihre Daten verlassen den EU-Rechtsraum nicht, und die Frage der Drittlandübermittlung entfällt weitgehend.
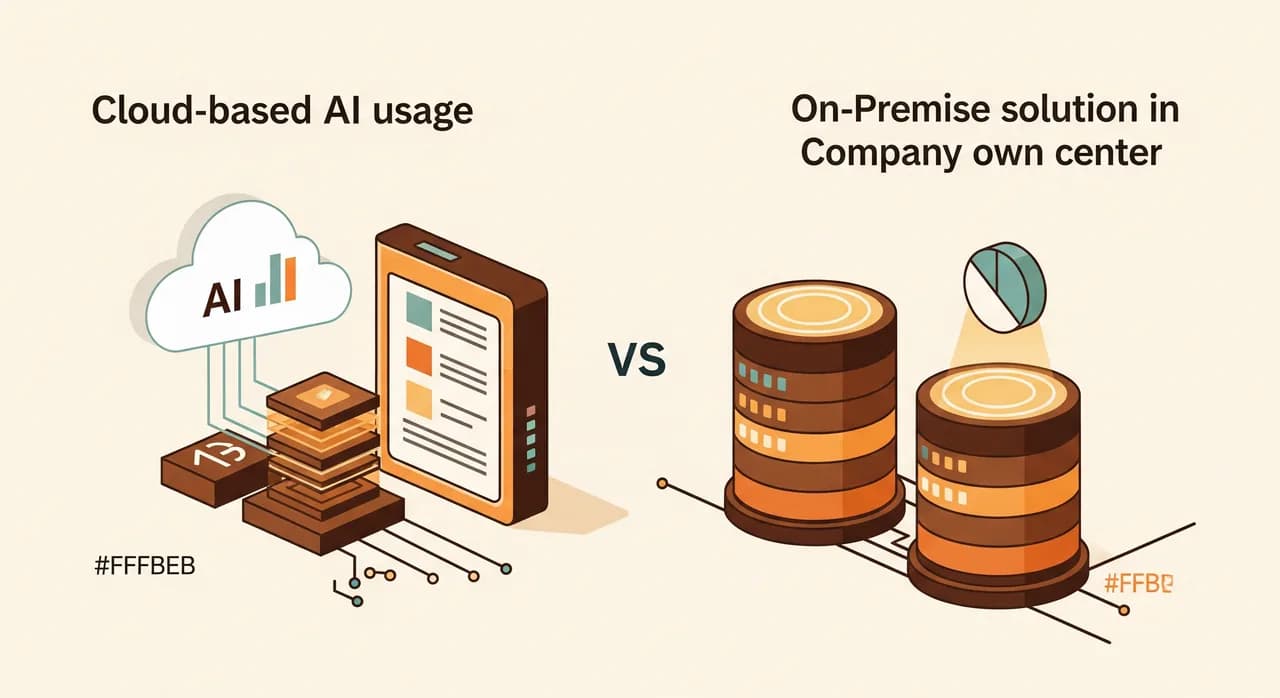
Der höchste Schutz entsteht durch eine On-Premise-Lösung: Das KI-Modell läuft auf Ihrer eigenen Infrastruktur oder in einer privaten Cloud. Die Daten verlassen Ihr Haus schlicht nicht. Das ist der richtige Weg für Arztpraxen, Kanzleien, Personalabteilungen und alle, die mit Gesundheits- oder Mandantendaten arbeiten. Wie das konkret aussieht, beschreiben wir auf der Seite zur On-Premise-KI.
“Bei sensiblen Daten ist die sicherste Antwort oft die einfachste: Die Daten verlassen das Haus gar nicht erst.”
In fünf Schritten zum datenschutzkonformen KI-Einsatz
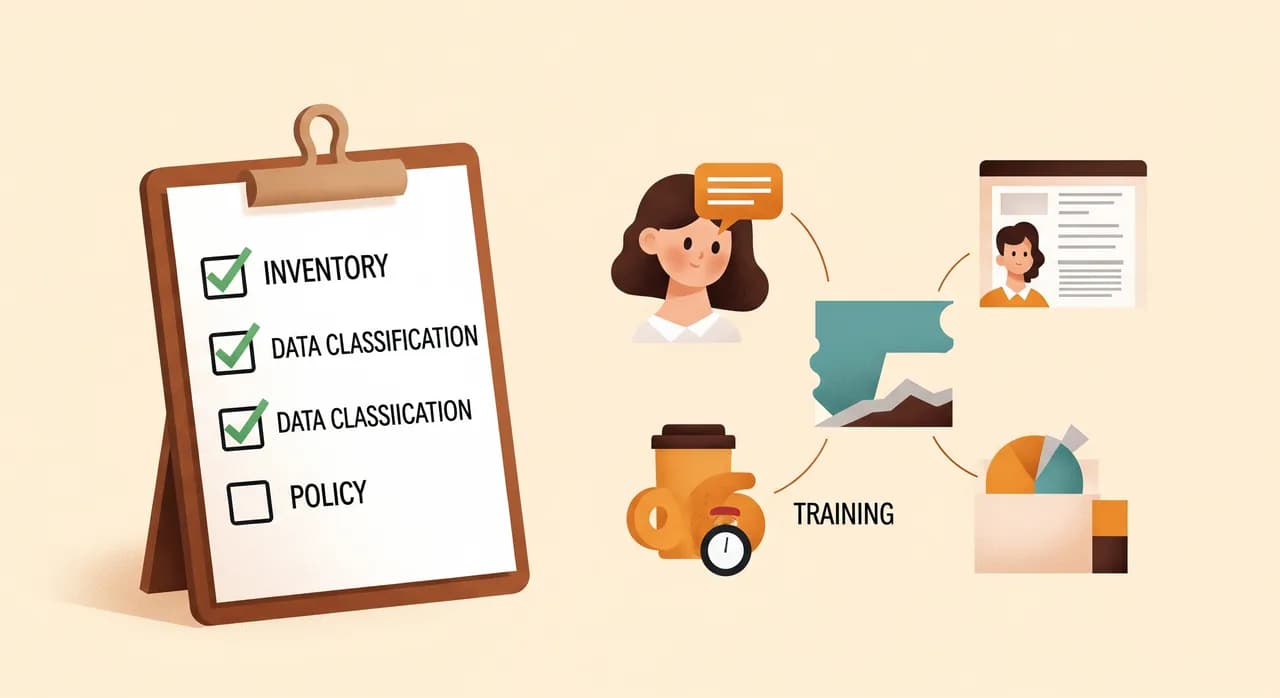
Datenschutzkonforme KI-Nutzung ist kein einmaliges Projekt, sondern eine Handvoll gut umsetzbarer Schritte. So gehen wir mit Betrieben typischerweise vor:
- 1BestandsaufnahmeKlären Sie zuerst, welche KI-Tools im Betrieb bereits im Einsatz sind – auch die privaten Konten. Nur was Sie kennen, können Sie steuern.
- 2Daten klassifizierenOrdnen Sie Ihre Datenarten grob nach Sensibilität: unkritisch, personenbezogen, besonders schützenswert. Daraus ergibt sich, welche Stufe Sie brauchen.
- 3Werkzeuge auswählenWählen Sie für jede Kategorie das passende Werkzeug: Business-Version für den Alltag, EU-Hosting oder On-Premise für sensible Prozesse.
- 4Interne Richtlinie festlegenLegen Sie schriftlich fest, was in KI-Tools eingegeben werden darf und was nicht. Diese Richtlinie ist die Grundlage für alle Mitarbeitenden.
- 5Team schulenErklären Sie dem Team die Regeln und den Grund dahinter. Kurze, verständliche Schulungen wirken besser als lange Handbücher – und sie sind seit der KI-Verordnung ohnehin gefordert.
Unsicher, welche Stufe zu Ihren Daten passt?
Wir sehen uns Ihre Abläufe an und richten eine KI-Lösung ein, die zu Ihrem Datenschutzbedarf passt – von der abgesicherten Business-Version bis On-Premise.
KI-Beratung anfragenWas die KI-Verordnung für österreichische Betriebe bedeutet
Neben der DSGVO gilt seit 2025 die europäische KI-Verordnung (AI Act), die auch in Österreich unmittelbar wirkt. Für die meisten KMU ist die wichtigste praktische Folge nicht ein Verbot, sondern eine Kompetenzpflicht: Wer KI im Betrieb einsetzt, muss dafür sorgen, dass die damit arbeitenden Personen über ausreichende KI-Kompetenz verfügen.
Konkret heißt das: Ihre Mitarbeitenden sollten verstehen, was das eingesetzte Werkzeug kann, wo seine Grenzen liegen und welche Daten sie eingeben dürfen. Eine kurze Schulung und eine interne KI-Richtlinie decken diesen Punkt für die meisten Betriebe gut ab. Die genauen Fristen und Details sollten Sie bei WKO oder über die zuständige Kammer prüfen, da die Umsetzung schrittweise erfolgt.
Der teuerste Fehler: gar nichts regeln
In der Praxis ist das größte Risiko nicht die falsch gewählte Business-Version, sondern das Fehlen jeder Regel. Wenn niemand weiß, welche Tools genutzt werden und welche Daten dort landen, entsteht Schatten-KI – und die lässt sich weder absichern noch nachweisen.
Die gute Nachricht: Der Weg heraus ist überschaubar. Eine halbtägige Bestandsaufnahme, eine einseitige Richtlinie und die Auswahl eines abgesicherten Werkzeugs bringen einen Betrieb von „unkontrolliert“ zu „nachweisbar sauber“. Wie sich KI dabei sinnvoll in bestehende Abläufe einfügt, zeigen wir auf der Seite KI für Unternehmen.
Gibt es DSGVO-konforme Alternativen?
Viele Betriebe suchen gezielt nach einer ChatGPT-Alternative, die DSGVO-konform ist. Die ehrliche Antwort: Es geht weniger um ein bestimmtes Produkt als um die richtige Betriebsweise. Fast jedes große Sprachmodell lässt sich datenschutzkonform einsetzen, wenn Vertrag, Datenweg und interne Regeln stimmen.
Für sensible Anwendungsfälle sind allerdings offene Modelle interessant, die sich auf eigener Infrastruktur betreiben lassen. So kombinieren Sie moderne KI-Fähigkeiten mit maximaler Datenkontrolle. Ob eine solche Lösung für Sie wirtschaftlich ist, hängt vom Umfang ab – das klären wir am besten im konkreten Fall. Auch die Frage nach der ChatGPT-Nutzung im Detail haben wir in einem eigenen Beitrag aufgegriffen.
Häufige Fragen zum datenschutzkonformen KI-Einsatz
Darf man ChatGPT im Unternehmen nutzen?
Wie kann ich KI datenschutzkonform nutzen, ohne viel Aufwand?
Was ist der Unterschied zwischen Cloud-KI und On-Premise?
Brauche ich einen Auftragsverarbeitungsvertrag für KI-Tools?
Was verlangt die KI-Verordnung von kleinen Unternehmen?
Dürfen Kundendaten oder Gesundheitsdaten in einen KI-Chat?
Reicht die kostenlose Version einer KI für den Betrieb?
Fazit: Kontrolle über den Datenweg statt Verzicht
KI datenschutzkonform zu nutzen bedeutet nicht, auf die Vorteile zu verzichten. Es bedeutet, den Datenweg zu kennen und bewusst zu wählen: eine abgesicherte Business-Version für den Alltag, EU-Hosting oder On-Premise für sensible Bereiche, dazu eine kurze Richtlinie und eine Schulung. Mit diesen Bausteinen sind Sie sowohl bei der DSGVO als auch bei der KI-Verordnung auf der sicheren Seite.
Wenn Sie unsicher sind, welche Stufe zu Ihren Daten passt oder wie sich KI sauber in Ihre bestehenden Abläufe einfügt, sehen wir uns das gemeinsam an – praxisnah und ohne Fachjargon.
KI sauber und datenschutzkonform einrichten
Wir prüfen Ihre Abläufe, wählen die passende Datenschutz-Stufe und richten die Lösung ein – von der Business-Version bis zur On-Premise-KI im eigenen Haus.
Gespräch vereinbaren
Redaktion von Have a nice day — wir entwickeln individuelle Software, Apps und KI-Lösungen für kleine und mittlere Unternehmen in Österreich. Im Blog teilen wir, was in der Praxis funktioniert.